블로그
다중 기기 업무 환경에서 비즈니스 대화를 어떻게 보호할까? SafeW의 크로스 디바이스 보안 솔루션
직원들이 스마트폰, 노트북, 태블릿으로 업무를 보면 비즈니스 대화가 유출되기 쉽습니다. SafeW는 종단간 암호화, 프라이빗 배포, 다중 기기 동기화로 크로스 디바이스 커뮤니케이션을 안전하게 통제합니다.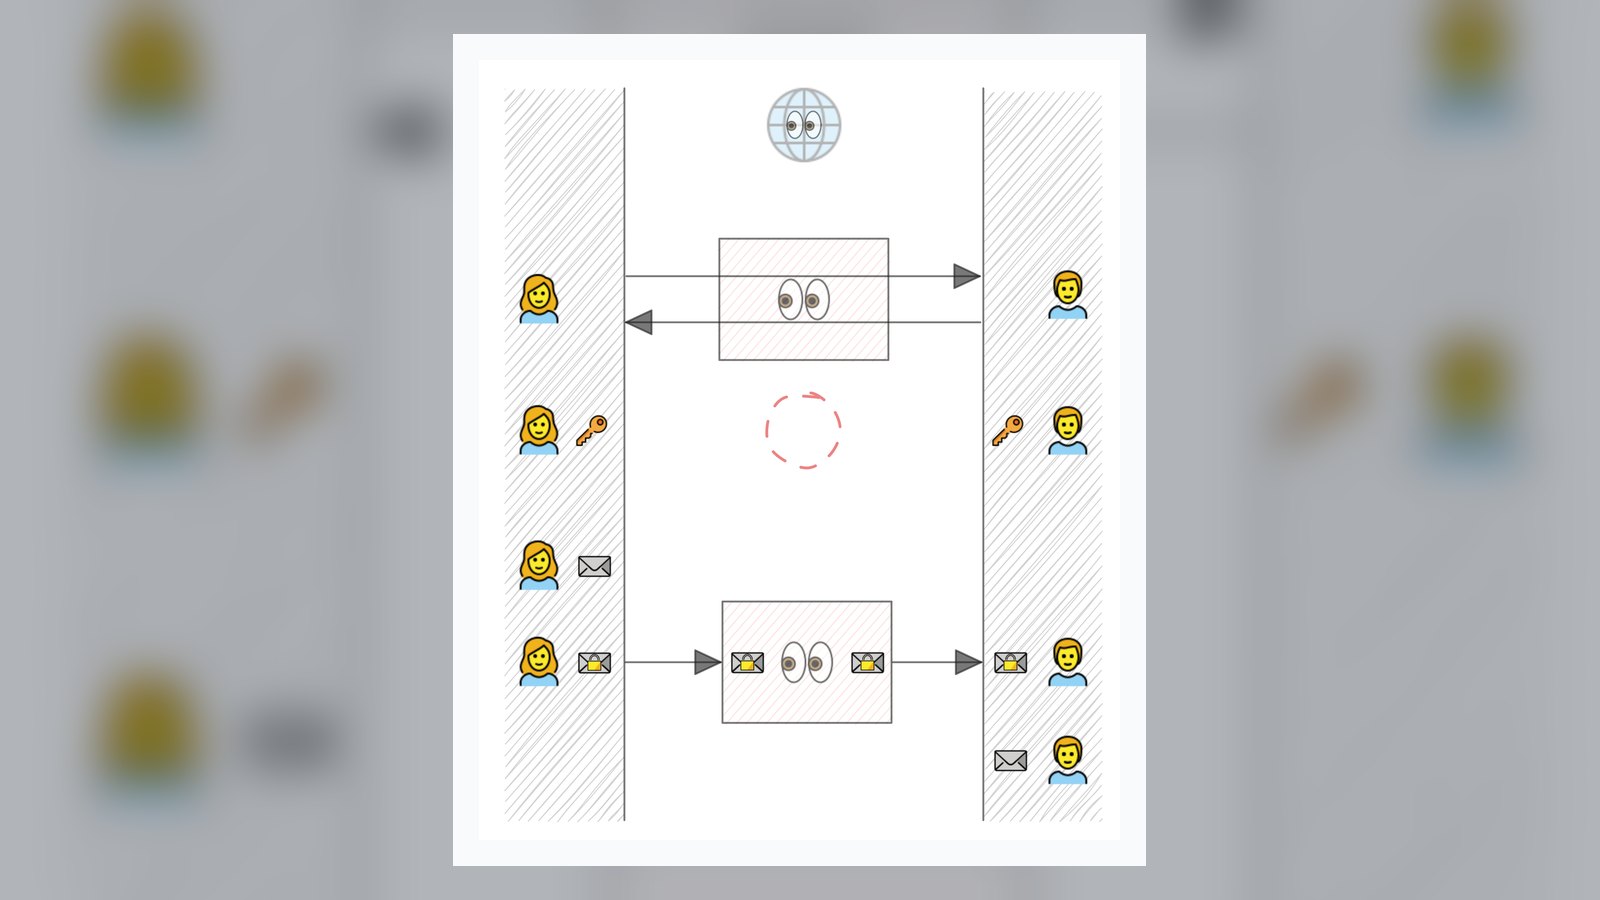
영업 담당자가 스마트폰으로 고객 견적에 답변하고, 개발팀은 노트북으로 코드 취약점을 논의하며, 임원은 태블릿으로 인수합병 계약서를 검토합니다. 이렇게 여러 기기에 흩어진 비즈니스 대화는 통일된 보안 정책이 없으면 모든 기기가 유출 경로가 될 수 있습니다. 퍼블릭 클라우드 IM의 메시지는 서버에서 복호화되고, 기기를 분실하면 채팅 기록이 그대로 읽힐 수 있으며, 크로스 디바이스 동기화는 여러 노드 간 데이터 복사를 의미합니다. SafeW는 단말부터 서버까지 완전한 보호 체계를 제공합니다.
다중 기기 업무의 세 가지 주요 유출 위험
기업 직원은 평균 2.8대의 기기로 업무를 처리하며, 위험은 세 가지 지점에 집중됩니다.
- 전송 단계: 공용 네트워크에서 채팅 내용이 중간자 공격으로 가로채질 수 있으며, 특히 낯선 Wi-Fi에 연결할 때 위험합니다.
- 저장 단계: 스마트폰을 분실하거나 노트북을 도난당하면 암호화되지 않은 로컬 데이터베이스에 모든 과거 메시지가 노출됩니다.
- 동기화 단계: 다중 기기 동기화가 업체 서버의 평문 중계에 의존하면 비즈니스 기밀을 제3자에게 맡기는 셈입니다.
한 의료기기 회사의 영업 총괄이 공항에서 태블릿을 분실했는데, 그 안에는 암호화되지 않은 채널 가격표가 저장되어 있었습니다. 경쟁사는 2주 후 맞춤형 견적을 내놓았습니다. 이런 사례는 결코 드물지 않습니다.
SafeW가 크로스 디바이스 보안을 구현하는 방법
SafeW는 기업용 보안 암호화 인스턴트 메신저로, 핵심 메커니즘은 세 가지 층으로 구성됩니다.
모든 기기를 아우르는 종단간 암호화
메시지는 발신 기기에서 암호화되며 수신 기기만 복호화할 수 있습니다. 스마트폰, 노트북, 태블릿이 각각 독립 키를 보유하므로 서버는 내용을 읽을 수 없습니다. 기기를 분실하더라도 원격 삭제 후 키가 무효화되어 과거 메시지는 복구할 수 없습니다.
프라이빗 배포로 데이터를 기업 내부망에 유지
SafeW는 서버를 기업 자체 서버나 프라이빗 클라우드에 배포할 수 있습니다. 메시지 라우팅, 파일 저장, 사용자 인증이 모두 내부망에서 완료되며 외부 노드를 거치지 않습니다. 금융, 법률, 의료 등 데이터 주권에 민감한 산업은 통신 경로를 완전히 통제할 수 있습니다.
보안을 희생하지 않는 다중 기기 동기화
SafeW의 다중 기기 동기화는 암호문 동기화 메커니즘을 사용합니다. 새 기기가 참여하려면 이미 승인된 기기의 검증을 거쳐야 하며, 동기화되는 것은 암호화된 메시지 사본이지 평문이 아닙니다. 직원은 스마트폰에서 대화를 시작하고 노트북에서 이어서 처리하며 태블릿에서 파일을 열람할 수 있고, 전 과정에서 종단간 암호화가 유지됩니다.
기업 현장에서의 실제 활용
한 지역 다점포 법률사무소는 SafeW로 인수합병 사건 커뮤니케이션을 처리합니다. 파트너는 태블릿으로 계약 초안을 검토하고, 변호사는 노트북으로 실사 체크리스트를 정리하며, 비서는 스마트폰으로 회의 시간을 확인합니다. 모든 메시지와 파일은 프라이빗 배포된 SafeW 서버에서 오가며 외부에서 가로챌 수 없습니다. 대규모 그룹 기능은 2000명 동시 접속을 지원하고, Bot/API 인터페이스는 사건 논의를 내부 지식베이스에 자동 아카이빙하여 수작업 정리를 줄입니다.
여러분의 팀도 여러 기기를 오가며 업무를 본다면 SafeW 프라이빗 배포 체험부터 시작해 보십시오. 먼저 한 부서에서 암호화 채팅과 다중 기기 동기화의 연계를 경험한 뒤 전사로 확대하면 됩니다. 보안 습관은 대개 한 번의 매끄러운 크로스 디바이스 커뮤니케이션에서 시작됩니다.