ブログ
多デバイス業務でのビジネス会話をどう守る?SafeWのクロスデバイスセキュリティソリューション
スマホ・ノート・タブレットでの業務は情報漏洩のリスクが伴います。SafeWはエンドツーエンド暗号化、プライベートデプロイ、マルチデバイス同期で安全なコミュニケーションを実現します。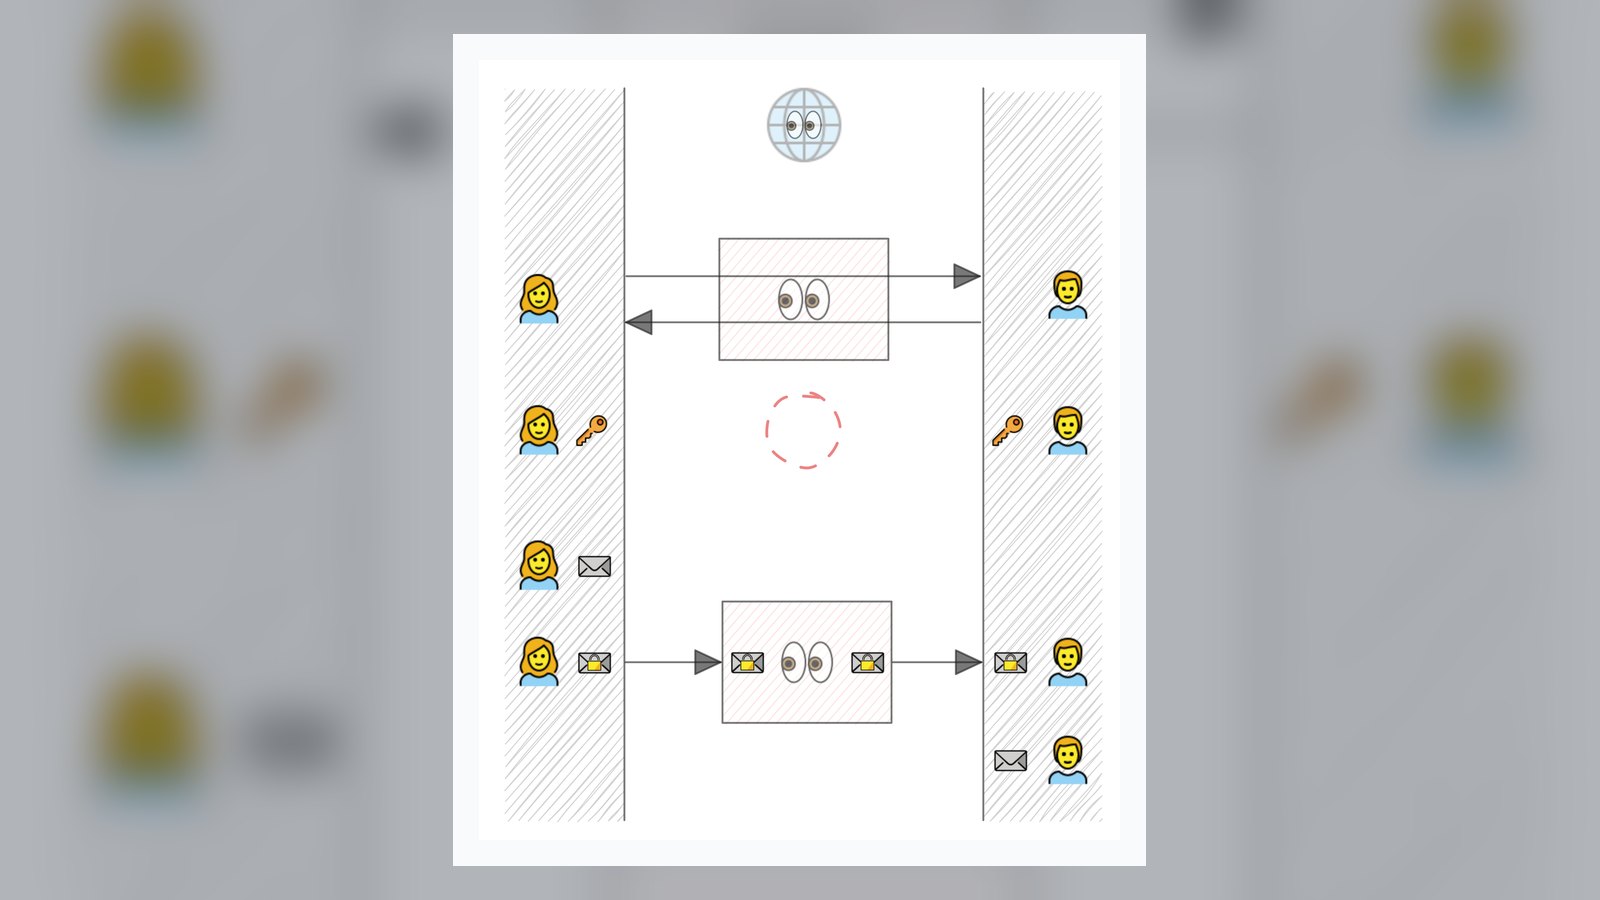
営業担当がスマホで顧客に見積もりを返信し、開発チームがノートPCでコードの脆弱性を議論し、経営陣がタブレットでM&A契約を確認する——こうした複数デバイスに分散したビジネス会話は、統一されたセキュリティポリシーがなければ、どの端末も情報漏洩の入り口になり得ます。パブリッククラウド型IMのメッセージはサーバー側で復号され、端末を紛失すればチャット履歴がそのまま読まれる恐れがあり、マルチデバイス同期はデータが複数のノード間で複製されることを意味します。SafeWは、端末からサーバーまでを一貫して保護するソリューションを提供します。
マルチデバイス業務における3つの情報漏洩リスク
企業の従業員は平均2.8台のデバイスで業務を処理しており、リスクは次の3つの段階に集中しています。
- 伝送段階:パブリックネットワーク上のチャット内容は中間者攻撃で傍受される可能性があり、特に未知のWi-Fiに接続した際に危険です。
- 保存段階:スマホの紛失やノートPCの盗難により、暗号化されていないローカルデータベースから過去のメッセージがすべて露出します。
- 同期段階:マルチデバイス同期がベンダーサーバーを介した平文の中継に依存している場合、ビジネス機密を第三者に渡すことと同じです。
ある医療機器メーカーの営業部長が空港でタブレットを紛失し、そこには暗号化されていない代理店価格表が保存されていました。競合他社は2週間後に対抗価格を提示しました。こうした事例は決して珍しくありません。
SafeWがクロスデバイスの安全性を実現する仕組み
SafeWは企業向けの安全な暗号化インスタントメッセージングツールであり、その中核となる仕組みは3つの層で構成されています。
すべてのデバイスをカバーするエンドツーエンド暗号化
メッセージは送信デバイス上で暗号化され、受信側のデバイスのみが復号できます。スマホ、ノートPC、タブレットはそれぞれ独立した鍵を保持し、サーバーは内容を読み取れません。たとえ1台のデバイスを紛失しても、リモートワイプ後は鍵が無効になり、過去のメッセージは復元できません。
プライベートデプロイでデータを社内ネットワークに留める
SafeWは、サービス側を企業自身のサーバーやプライベートクラウドにデプロイすることをサポートします。メッセージのルーティング、ファイル保存、ユーザー認証はすべて社内ネットワーク内で完結し、外部ノードを経由しません。金融、法律、医療などデータ主権に敏感な業界は、通信経路を完全に掌握できます。
安全性を犠牲にしないマルチデバイス同期
SafeWのマルチデバイス同期は暗号文同期の仕組みを採用しています。新しいデバイスが参加する際は、すでに認証済みのデバイスによる検証が必要で、同期されるのは暗号化されたメッセージのコピーであり、平文ではありません。従業員はスマホで会話を始め、ノートPCで続きを処理し、タブレットでファイルを閲覧するまで、一貫してエンドツーエンド暗号化が維持されます。
企業シーンでの実際の活用方法
ある広域展開する法律事務所は、M&A案件のコミュニケーションにSafeWを利用しています。パートナーはタブレットで契約草案を確認し、弁護士はノートPCでデューデリジェンスのチェックリストを整理し、アシスタントはスマホで会議時間を確認します。すべてのメッセージとファイルはプライベートデプロイされたSafeWサーバー上でやり取りされ、外部から傍受されることはありません。大規模グループ機能は2000人同時オンラインをサポートし、Bot/APIインターフェースは案件の議論を自動的に社内ナレッジベースへアーカイブし、手作業による整理を削減します。
もしあなたのチームも複数デバイス間で業務を切り替えているなら、まずはSafeWのプライベートデプロイのトライアルから始め、1つの部門で暗号化チャットとマルチデバイス同期の連携を体験し、その後全社へ段階的に展開してみてはいかがでしょうか。安全習慣の定着は、一度のスムーズなクロスデバイスコミュニケーションから始まることが多いのです。