博客
多設備辦公如何保護商業對話?SafeW的跨終端安全方案
員工用手機、筆記簿和平板辦公,商業對話容易洩露。SafeW透過端到端加密、私有部署和多設備同步,確保跨終端溝通安全可控。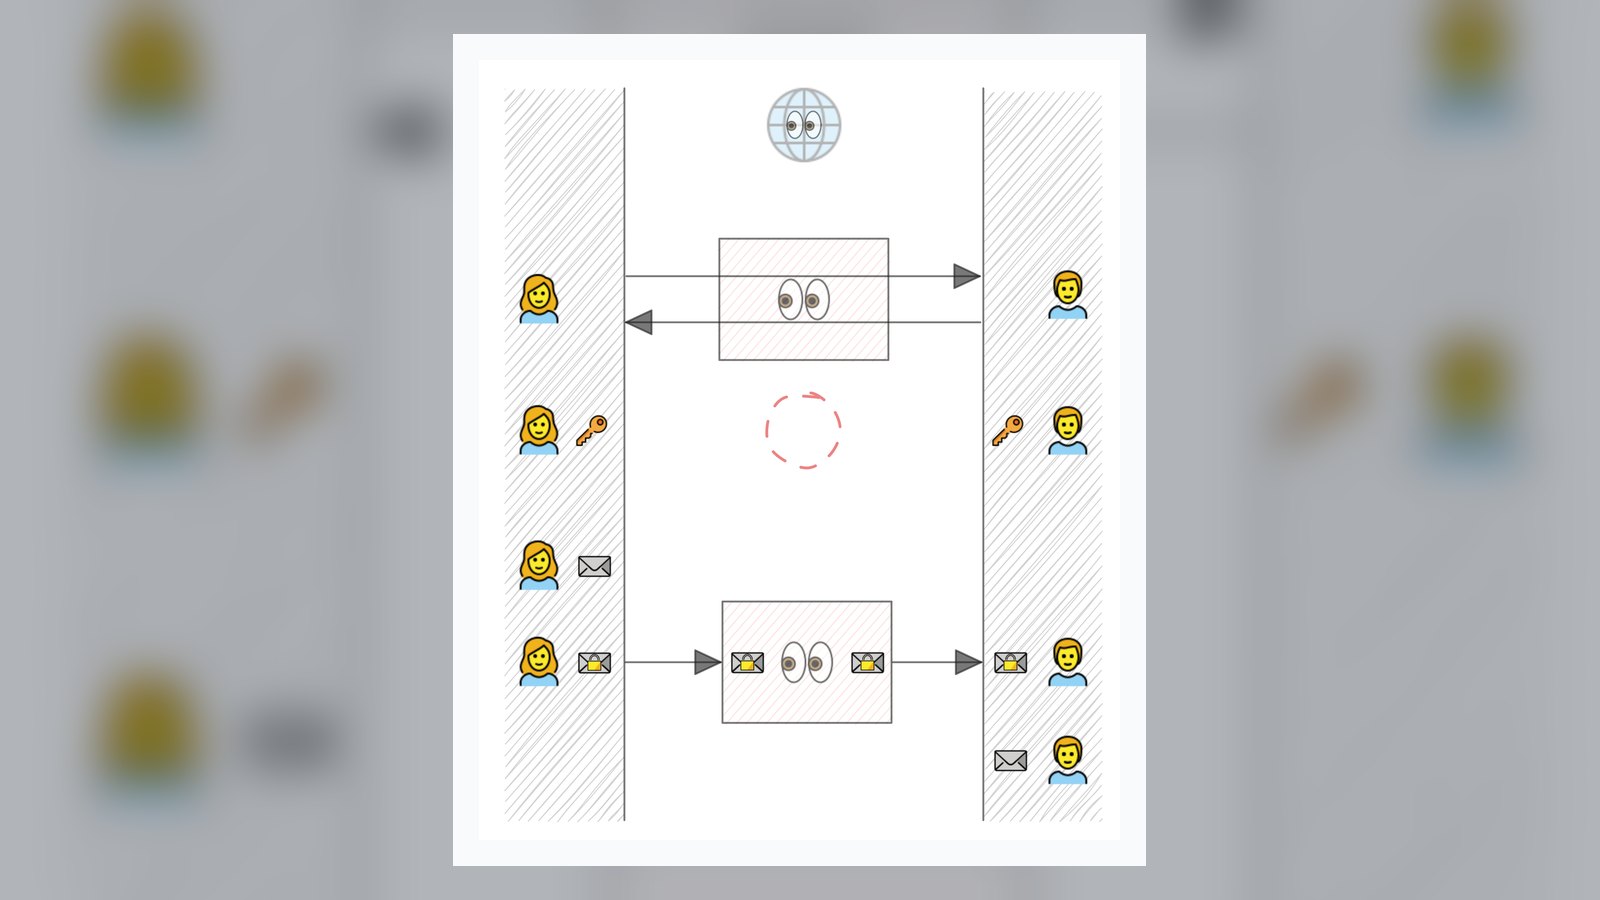
銷售在手機上回覆客戶報價,研發用筆記簿討論代碼漏洞,高管用平板審閱併購協議——這些分散在多個設備上的商業對話,如果缺乏統一的安全策略,每一台設備都可能成為洩密入口。公共雲IM的消息在伺服器端解密,設備丟失後聊天記錄可能被直接讀取,而跨設備同步往往意味著數據在多個節點間複製。SafeW 提供了一套從終端到伺服器的完整保護方案。
多設備辦公的三大洩密風險
企業員工平均使用 2.8 台設備處理工作,風險集中在三個環節:
- 傳輸環節:公共網絡中的聊天內容可能被中間人截獲,尤其是連接陌生 Wi-Fi 時。
- 存儲環節:手機丟失或筆記簿被盜,未加密的本地數據庫會暴露全部歷史消息。
- 同步環節:多設備同步若依賴廠商伺服器明文中轉,等於把商業機密交給第三方。
某醫療器械公司的銷售總監在機場丟失平板,裏面存有未加密的渠道價格表,競爭對手兩週後推出了針對性報價。這類事件並非孤例。
SafeW 如何實現跨終端安全
SafeW 是面向企業的安全加密即時通訊工具,核心機制圍繞三個層面:
端到端加密覆蓋所有設備
消息在發送設備上加密,只有接收方的設備能解密。手機、筆記簿、平板各自持有獨立密鑰,伺服器無法讀取內容。即使某台設備丟失,遠程擦除後密鑰失效,歷史消息無法恢復。
私有部署讓數據留在企業內網
SafeW 支持將服務端部署在企業自己的伺服器或私有雲上。消息路由、文件存儲、用戶認證全部在內網完成,不經過外部節點。金融、法律、醫療等對數據主權敏感的行業可以完全掌控通信鏈路。
多設備同步不犧牲安全性
SafeW 的多設備同步採用密文同步機制:新設備加入時需通過已授權設備驗證,同步的是加密後的消息副本,而非明文。員工可以在手機上發起對話,在筆記簿上繼續處理,在平板上查閱文件,全程保持端到端加密。
企業場景中的實際用法
一家跨區域律師事務所使用 SafeW 處理併購案溝通。合夥人用平板審閱合同草案,律師用筆記簿整理盡調清單,助理用手機確認會議時間。所有消息和文件在私有部署的 SafeW 伺服器上流轉,外部無法截獲。大型群組功能支持 2000 人同時在線,Bot/API 接口自動歸檔案件討論到內部知識庫,減少人工整理。
如果您的團隊也在多設備間切換辦公,不妨從 SafeW 的私有部署試用開始,先讓一個部門體驗加密聊天與多設備同步的銜接,再逐步推廣到全公司。安全習慣的養成,往往從一次順暢的跨設備溝通開始。