博客
多设备办公如何保护商业对话?SafeW的跨终端安全方案
员工用手机、笔记本和平板办公,商业对话容易泄露。SafeW通过端到端加密、私有部署和多设备同步,确保跨终端沟通安全可控。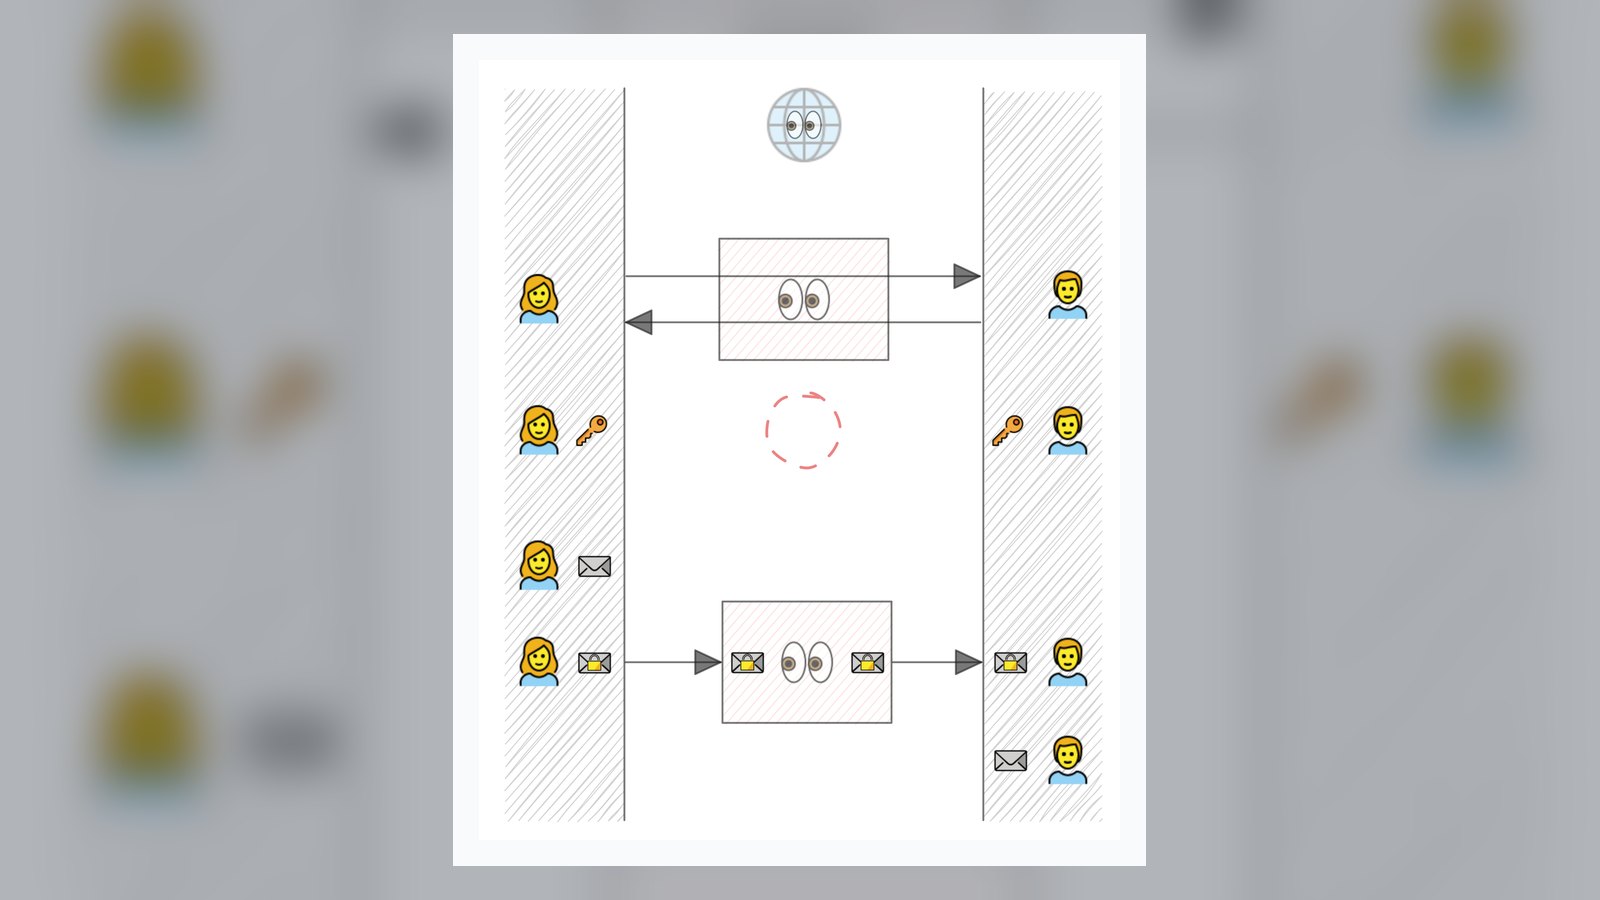
销售在手机上回复客户报价,研发用笔记本讨论代码漏洞,高管用平板审阅并购协议——这些分散在多个设备上的商业对话,如果缺乏统一的安全策略,每一台设备都可能成为泄密入口。公共云IM的消息在服务器端解密,设备丢失后聊天记录可能被直接读取,而跨设备同步往往意味着数据在多个节点间复制。SafeW 提供了一套从终端到服务器的完整保护方案。
多设备办公的三大泄密风险
企业员工平均使用 2.8 台设备处理工作,风险集中在三个环节:
- 传输环节:公共网络中的聊天内容可能被中间人截获,尤其是连接陌生 Wi-Fi 时。
- 存储环节:手机丢失或笔记本被盗,未加密的本地数据库会暴露全部历史消息。
- 同步环节:多设备同步若依赖厂商服务器明文中转,等于把商业机密交给第三方。
某医疗器械公司的销售总监在机场丢失平板,里面存有未加密的渠道价格表,竞争对手两周后推出了针对性报价。这类事件并非孤例。
SafeW 如何实现跨终端安全
SafeW 是面向企业的安全加密即时通讯工具,核心机制围绕三个层面:
端到端加密覆盖所有设备
消息在发送设备上加密,只有接收方的设备能解密。手机、笔记本、平板各自持有独立密钥,服务器无法读取内容。即使某台设备丢失,远程擦除后密钥失效,历史消息无法恢复。
私有部署让数据留在企业内网
SafeW 支持将服务端部署在企业自己的服务器或私有云上。消息路由、文件存储、用户认证全部在内网完成,不经过外部节点。金融、法律、医疗等对数据主权敏感的行业可以完全掌控通信链路。
多设备同步不牺牲安全性
SafeW 的多设备同步采用密文同步机制:新设备加入时需通过已授权设备验证,同步的是加密后的消息副本,而非明文。员工可以在手机上发起对话,在笔记本上继续处理,在平板上查阅文件,全程保持端到端加密。
企业场景中的实际用法
一家跨区域律师事务所使用 SafeW 处理并购案沟通。合伙人用平板审阅合同草案,律师用笔记本整理尽调清单,助理用手机确认会议时间。所有消息和文件在私有部署的 SafeW 服务器上流转,外部无法截获。大型群组功能支持 2000 人同时在线,Bot/API 接口自动归档案件讨论到内部知识库,减少人工整理。
如果您的团队也在多设备间切换办公,不妨从 SafeW 的私有部署试用开始,先让一个部门体验加密聊天与多设备同步的衔接,再逐步推广到全公司。安全习惯的养成,往往从一次顺畅的跨设备沟通开始。