博客
企业替换公共聊天工具:私有部署IM规划指南
公共聊天工具难以满足企业数据管控需求。本文从合规、选型、迁移到落地,梳理私有部署IM的规划要点,并介绍SafeW在加密通信与多端协同上的实践。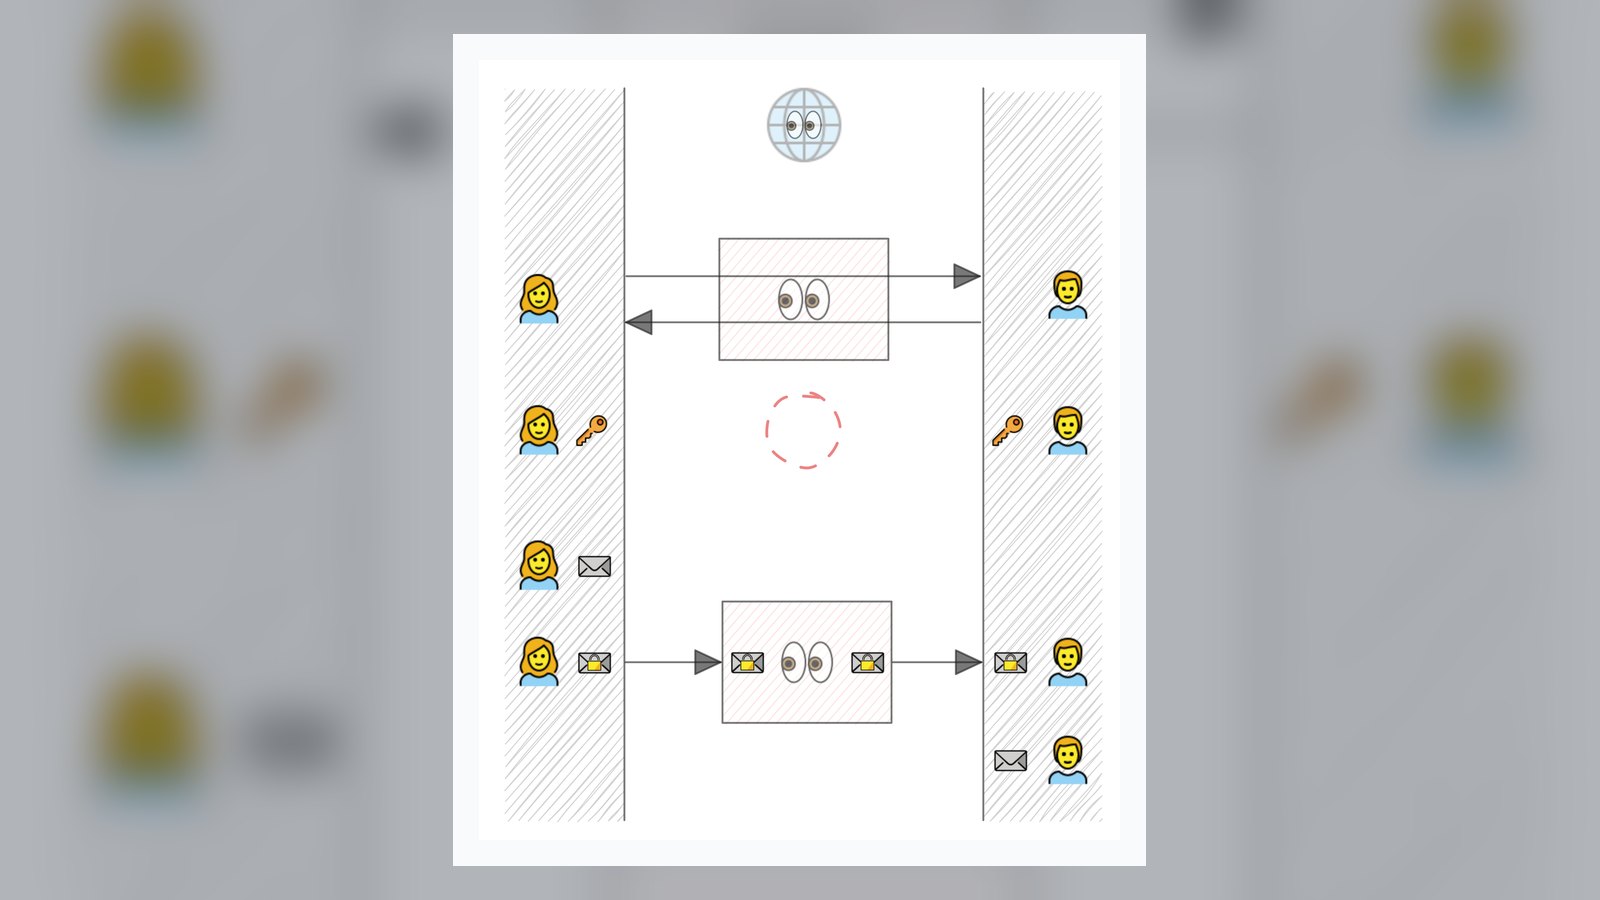
越来越多企业发现,团队日常沟通散落在多个公共聊天工具里,文件、客户信息和内部决策记录都存放在第三方服务器上。替换为私有部署IM,不只是换个聊天软件,而是一次沟通基础设施的重新规划。
先明确替换动机与边界
启动项目前,建议把诉求写清楚:是数据合规压力、行业监管要求,还是担心离职员工带走聊天记录?不同动机对应不同的验收标准。常见的企业场景包括:研发团队需要讨论未公开的产品设计;销售在群里发送报价单和合同;工厂车间用手机汇报异常。这些场景都要求消息可控、可审计、可追溯。
- 数据归属:消息与文件是否存放在企业自有服务器
- 加密能力:是否支持端到端加密,传输与存储是否分离
- 组织架构:能否对接现有账号体系与权限模型
- 扩展能力:是否提供Bot/API,便于接入审批、告警等系统
选型时重点验证的四项能力
私有部署IM的评估不能只看功能清单,要放到真实网络环境中测试。第一,加密聊天链路是否完整,服务端能否看到明文;第二,多设备同步是否稳定,手机、桌面、网页端切换时消息是否一致;第三,大群与高频消息下的性能,例如上千人通知群、跨部门项目群;第四,Bot/API的开放程度,能否让运维告警、工单状态自动推送到相关群组。
迁移阶段建议分批推进:先让IT与安全团队试用,再选择一到两个业务部门灰度,最后全量切换。旧工具的历史记录可按合规要求导出归档,避免一刀切造成信息断层。
落地后的运营与安全习惯
系统上线只是开始。企业需要配套制定群组命名规范、敏感文件外发策略和账号回收流程,并定期检查私有部署环境的补丁与备份。把安全即时通讯纳入新员工入职培训,比事后追责更有效。
如果团队正在评估方案,可以先用SafeW搭建一个小范围试点:体验端到端加密下的日常沟通、多设备同步和大群协作,再通过Bot/API把现有告警接入。跑通一个真实场景,往往比看十页参数更能判断这套私有部署IM是否适合你的组织。